Une signature jamais vérifiée, un octet modifié : comment un outil pour développeurs a ouvert les entrailles des lunettes IA de Meta
Écrit par Renaud | Publié le
🕶️ Ce qu’il faut retenir
- La faille : jusqu’au firmware 126, les lunettes Ray-Ban Meta ne vérifiaient pas que l’application d’accès pour développeurs (DAT) installée sur la monture était bien signée par Meta.
- L’exploit : une chercheuse en sécurité a remplacé cette application par une version modifiée et obtenu un accès en ligne de commande au système, puis a contourné le premier correctif en modifiant un seul octet d’un fichier de configuration.
- La réponse de Meta : le firmware 127 impose la vérification de signature, le second contournement semble lui aussi corrigé, et la chercheuse a été récompensée dans le cadre du programme de primes aux bogues.
Des lunettes qui filment à hauteur d’yeux sont un objet sensible : si un tiers en prend le contrôle, il peut potentiellement accéder à ce qu’elles enregistrent. C’est précisément ce qu’une chercheuse en sécurité, connue sous le pseudonyme pamoutaf, a démontré sur les Ray-Ban Meta, avant que Meta ne corrige le problème. Sur casquederealitevirtuelle.info, on décrypte ce qui s’est passé et ce que ça change pour vous.
Une porte d’entrée prévue pour les développeurs
Meta propose aux développeurs une boîte à outils, le Device Access Toolkit (DAT), qui permet à des applications tierces d’accéder à certaines fonctions des lunettes. Meta le présente comme l’intégration matérielle la plus poussée qu’il propose : une application iOS ou Android peut s’étendre aux lunettes avec un accès natif aux capteurs de mouvement, à la caméra, à la parole, à l’affichage et aux commandes. C’est dire si cette porte d’entrée est sensible. Concrètement, l’application Meta AI installe sur la monture une petite application d’aide liée à ce DAT. La chercheuse, qui a commencé ses travaux en juillet 2026, a analysé l’application Meta AI et récupéré le firmware des lunettes en interceptant une mise à jour téléchargée depuis les serveurs de Meta. Elle a constaté que, jusqu’au firmware 126 inclus, les lunettes ne contrôlaient pas que cette application d’aide était bien signée par Meta.
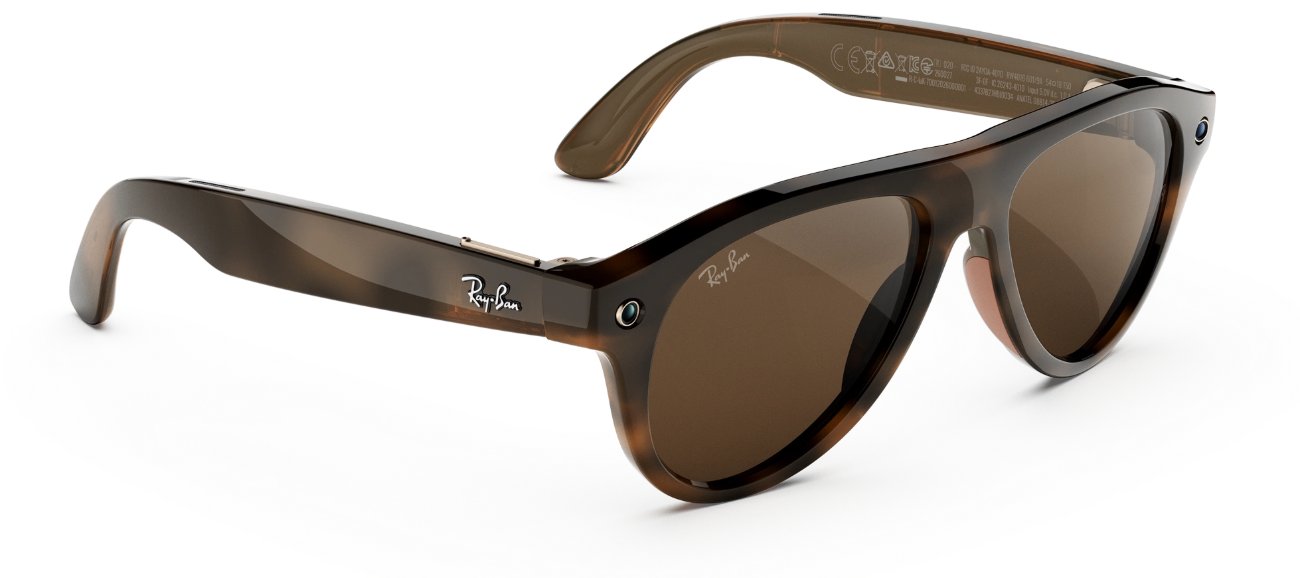
Sur les Ray-Ban Meta, la caméra est logée dans la monture, près de la charnière.
💡 Pour comprendre : la signature de code
Une signature numérique, c’est un sceau que le fabricant appose sur ses logiciels. Avant de lancer un programme, l’appareil vérifie ce sceau : s’il ne correspond pas, le programme est refusé. Sans cette vérification, n’importe quelle version modifiée d’une application peut prendre la place de l’originale. C’est le verrou de base de la plupart des smartphones, consoles et objets connectés.
Sans vérification de signature, une application modifiée pouvait prendre la place de celle de Meta et faire tourner du code choisi par quelqu’un d’autre.
La chercheuse a donc remplacé l’application d’aide par une version modifiée signée par ses soins, puis utilisé Frida, un outil libre d’injection de code, pour obtenir un accès en ligne de commande (un « shell ») au système des lunettes. Cet accès n’avait pas les droits d’administration complets. Faute d’écran sur la monture, elle a utilisé des bips sonores pour confirmer que son code s’exécutait. Son application se connectait aussi au lien Wi-Fi Direct que Meta utilise pour synchroniser photos et vidéos, ce qui lui permettait de joindre les lunettes depuis son propre téléphone.
Firmware 127, puis un second contournement
Meta a réagi avec le firmware 127, qui impose la vérification de signature et bloque la méthode d’origine. L’accès de la chercheuse a été coupé environ cinq jours plus tard, vraisemblablement par ce correctif. Elle a alors trouvé un second chemin : le téléphone télécharge depuis les serveurs de Meta un fichier de configuration (MobileConfig) qu’il transmet ensuite aux lunettes, sans que celles-ci vérifient qu’il n’a pas été modifié en route. En changeant un seul octet de ce fichier, elle a désactivé à nouveau la vérification de signature. Ce second contournement semble lui aussi corrigé.
💡 Pour comprendre : un fichier de configuration à distance
Beaucoup d’objets connectés reçoivent des réglages depuis les serveurs du fabricant, sans passer par une mise à jour complète. Cela permet d’activer ou de couper une fonction rapidement. Mais si l’appareil ne vérifie pas que ce fichier vient bien du fabricant et n’a pas été altéré, il suffit de le modifier pour changer le comportement de l’appareil. Ici, un octet suffisait à éteindre une protection de sécurité.
Les conditions exactes nécessaires pour reproduire l’attaque, notamment le besoin d’un accès au téléphone appairé ou aux lunettes, n’ont pas été détaillées publiquement. L’enjeu reste clair : celui qui exécute son code sur la monture en prend le contrôle et pourrait, en théorie, envoyer les enregistrements stockés vers un serveur extérieur.
Ce que la chronologie montre
Le tableau ci-dessous résume l’état de protection selon la version du logiciel interne, d’après les éléments rendus publics.
| Version | Vérification de signature DAT | Situation |
|---|---|---|
| Firmware 126 et antérieurs | Absente | Application modifiée acceptée, accès au système possible |
| Firmware 127 | Imposée | Méthode d’origine bloquée, accès coupé en quelques jours |
| Contournement par fichier MobileConfig | Désactivable en modifiant un octet | Semble corrigé à son tour par Meta |
Point positif, la chercheuse a signalé ses découvertes à Meta, qui l’a récompensée dans le cadre de son programme de primes aux bogues. Le montant n’a pas été communiqué.
Les réflexes à adopter si vous portez des Ray-Ban Meta
Le meilleur correctif ne sert à rien s’il n’est pas installé : vérifiez la version de vos lunettes dans l’application Meta AI.
Ouvrez l’application Meta AI, allez dans les réglages de vos lunettes et installez la dernière mise à jour proposée. Laissez les lunettes dans leur étui en charge, à proximité du téléphone, pour que l’installation aboutisse. Évitez de prêter votre paire sans précaution, importez régulièrement vos photos et vidéos pour ne pas laisser d’archives dans la monture, et réinitialisez-la avant toute revente. Enfin, n’installez sur votre téléphone que des applications compatibles provenant des boutiques officielles.
Mon avis
La bonne nouvelle, c’est que le système a fonctionné : une chercheuse trouve, signale, Meta corrige et paie. On aimerait que ce soit toujours le cas.
La moins bonne, c’est la nature de la faille. Ne pas vérifier la signature d’une application installée sur un appareil qui filme son entourage, c’est oublier un verrou élémentaire. Et le second contournement montre que le premier correctif n’avait pas fermé toutes les portes.
Je n’en tirerais pas pour autant la conclusion qu’il faut ranger ses Ray-Ban Meta. En revanche, ce genre d’épisode rappelle que des lunettes à caméra méritent la même hygiène qu’un smartphone : mises à jour installées sans tarder, prêt réfléchi, réinitialisation avant de s’en séparer.
Vous hésitez sur la version installée sur vos lunettes ou sur la marche à suivre ? Posez votre question en commentaire, sinon je suis là pour vous guider pas à pas.
Les informations sur les lunettes et leurs mises à jour sont disponibles sur le site officiel de Meta.
Quelle faille touchait les lunettes Ray-Ban Meta ?
Jusqu’au firmware 126, les lunettes ne vérifiaient pas que l’application d’aide liée au Device Access Toolkit (DAT) était signée par Meta. Une chercheuse a pu la remplacer par une version modifiée et obtenir un accès en ligne de commande au système.
La faille des Ray-Ban Meta est-elle corrigée ?
Oui. Le firmware 127 impose la vérification de signature et bloque la méthode d’origine. Un second contournement, passant par un fichier de configuration modifié, semble lui aussi avoir été corrigé par Meta.
Comment savoir si mes Ray-Ban Meta sont à jour ?
Ouvrez l’application Meta AI, allez dans les réglages de vos lunettes et installez la dernière mise à jour proposée. Laissez la paire dans son étui en charge, près du téléphone, pour que l’installation se termine.
Un pirate pouvait-il voir mes photos et vidéos ?
Celui qui exécute son code sur les lunettes en prend le contrôle et pourrait en théorie envoyer les enregistrements stockés vers un serveur extérieur. Les conditions précises pour mener une telle attaque n’ont pas été détaillées publiquement, et la faille est corrigée sur les lunettes à jour.
Qu’est-ce que le Device Access Toolkit de Meta ?
C’est une boîte à outils destinée aux développeurs, qui permet à des applications tierces d’accéder à certaines fonctions des lunettes Meta. L’application Meta AI installe sur la monture une application d’aide liée à ce kit.
Meta a-t-il récompensé la découverte ?
Oui. La chercheuse a signalé la faille à Meta et a été récompensée dans le cadre du programme de primes aux bogues de l’entreprise. Le montant n’a pas été rendu public.
Comment limiter les risques avec des lunettes à caméra ?
Installez les mises à jour dès qu’elles sont proposées, importez régulièrement vos photos et vidéos, évitez de prêter votre paire sans précaution et réinitialisez-la avant de la revendre ou de la donner.